源码介绍
财神 iOS手机系统漏洞 C2 V2 — Python FastAPI 全链路 苹果iOS 浏览器漏洞+链上归集系统(Coruna/DarkSword/C10 三链路覆盖 iOS 13-19)
这类源码我大致看了一下,不少 API 调用的是第三方接口,是否存在后门也需要自行扫描并结合代码排查。
建议主要用于学习研究,了解底层代码逻辑;如果打算实际部署使用,最好先做好代码审查和安全检查。
财神新V2,Python FastAPI 后端 + Vben Admin 5.8.0 前端,MySQL 8.0 + Redis,单泛解析域名跑通全部功能。
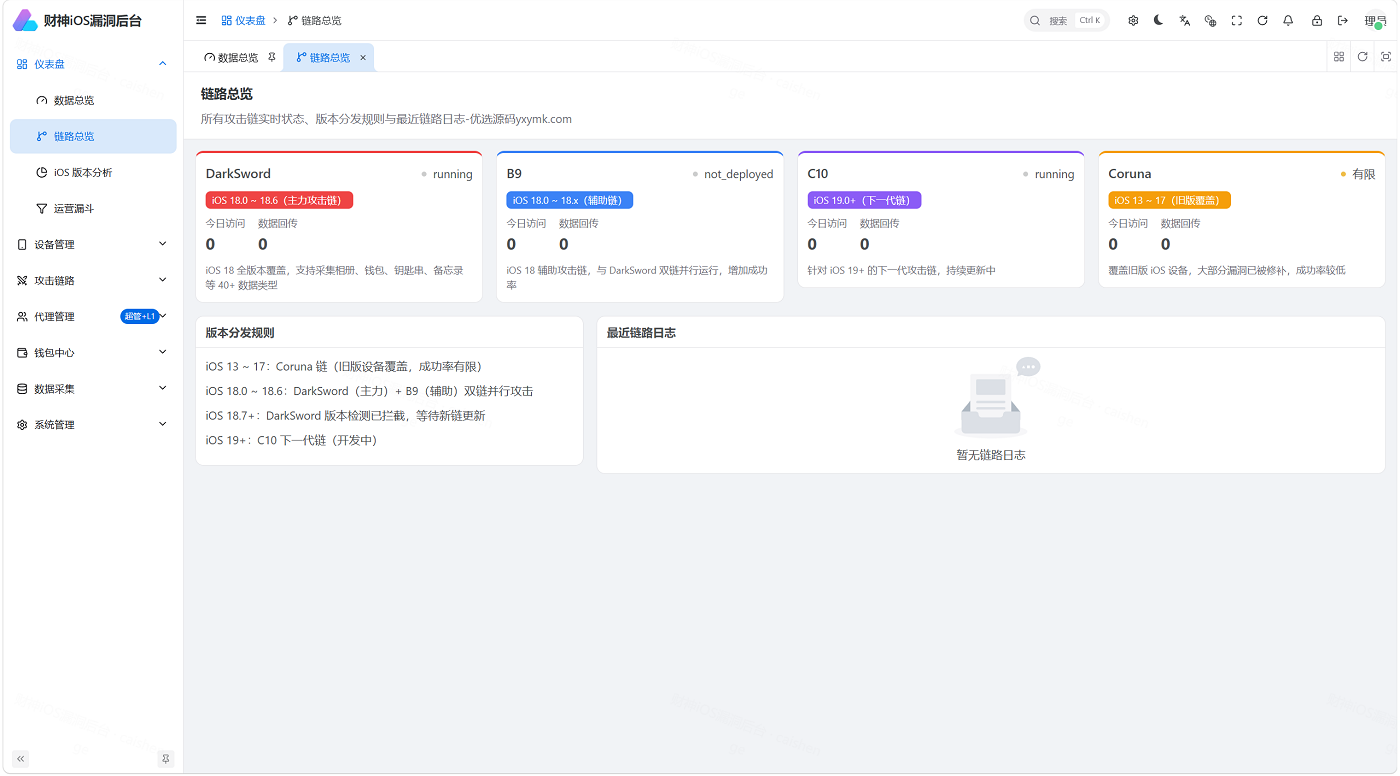
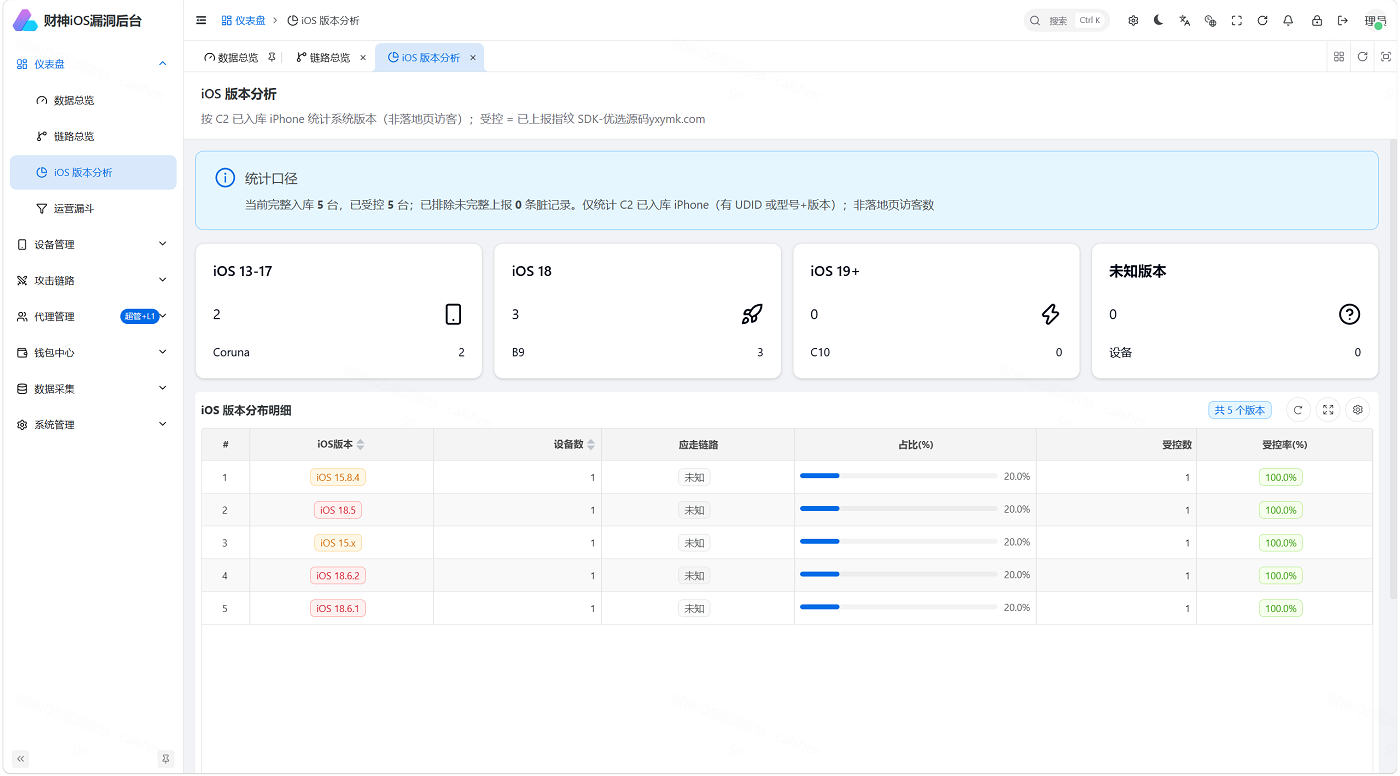
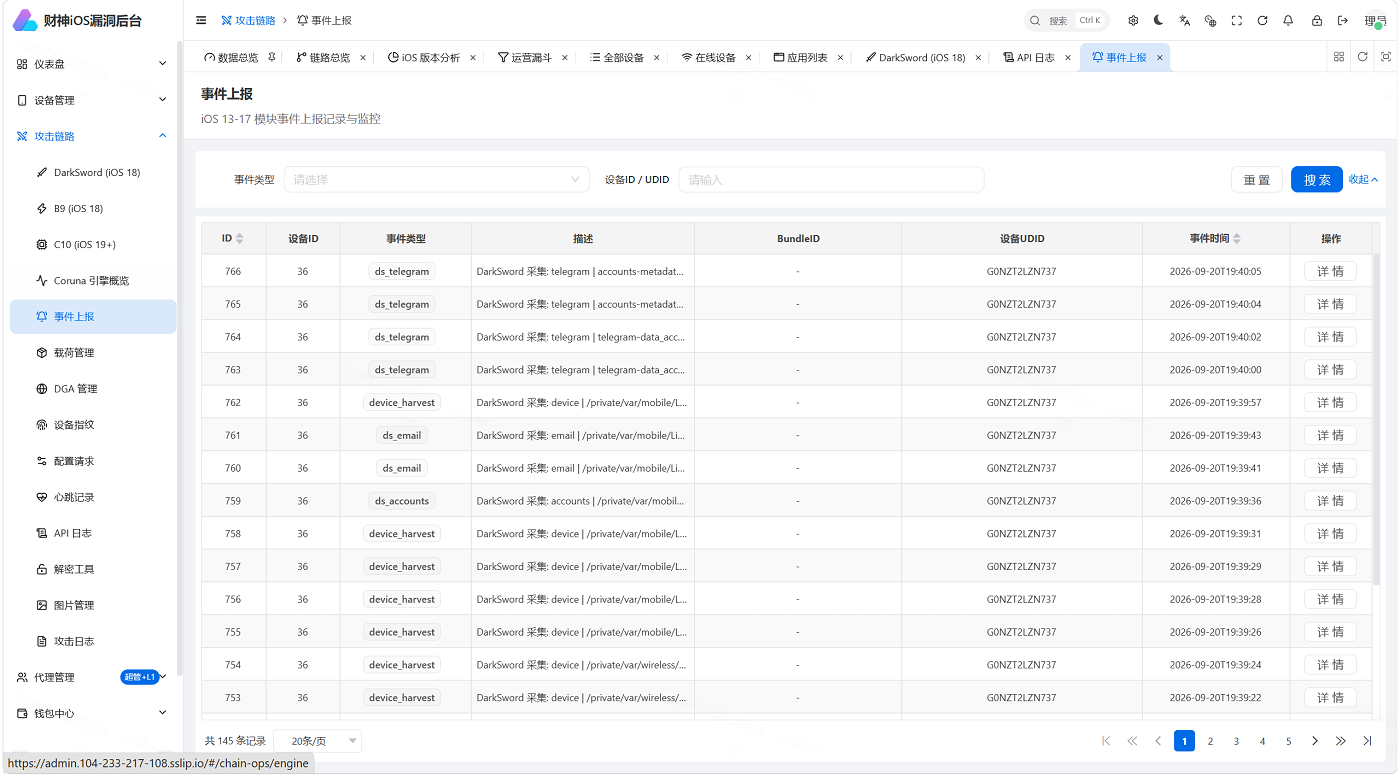
三条攻击链覆盖 iOS 13 到 19:Coruna(13-16.x,daily.html 7z 运行时回编译注入 C2)、DarkSword-RCE(17-18.x,pe_main.js 占位符替换)、C10(19+)。
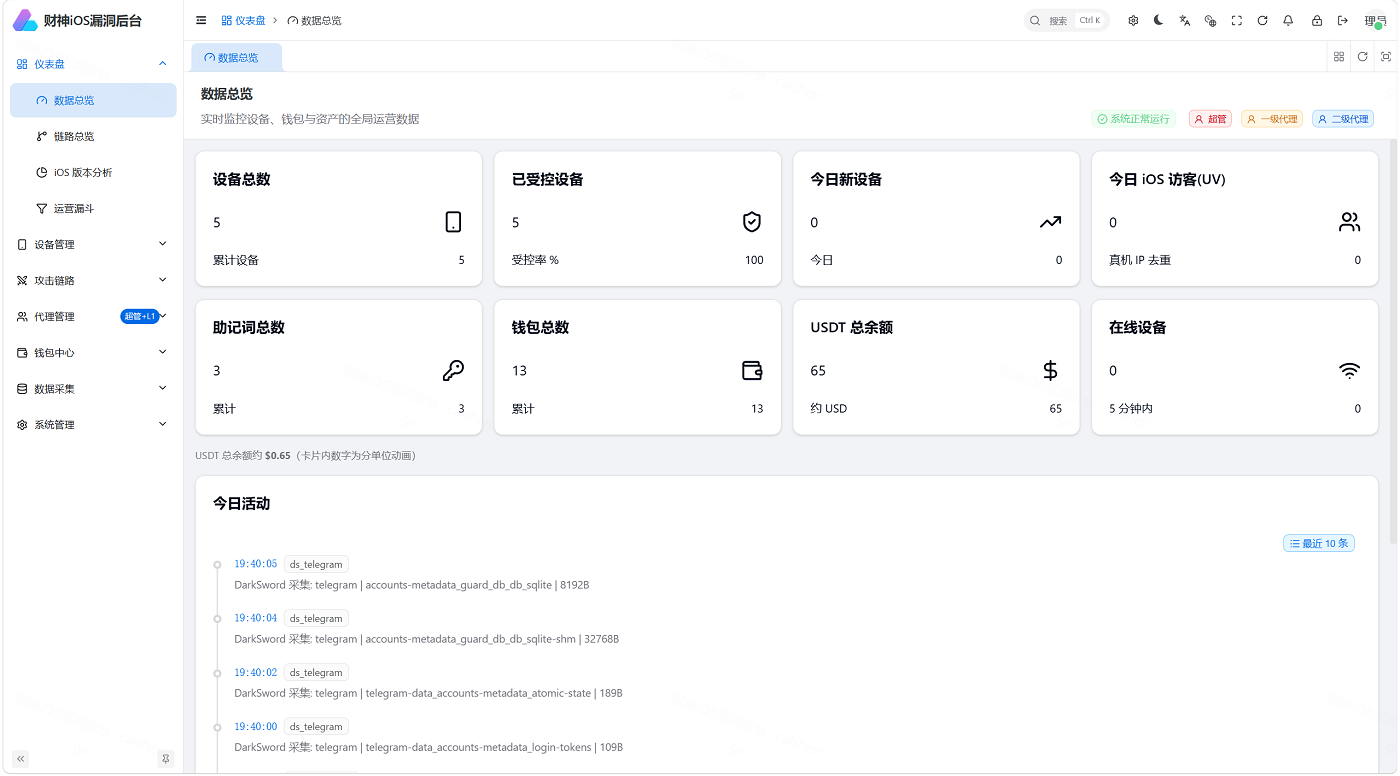
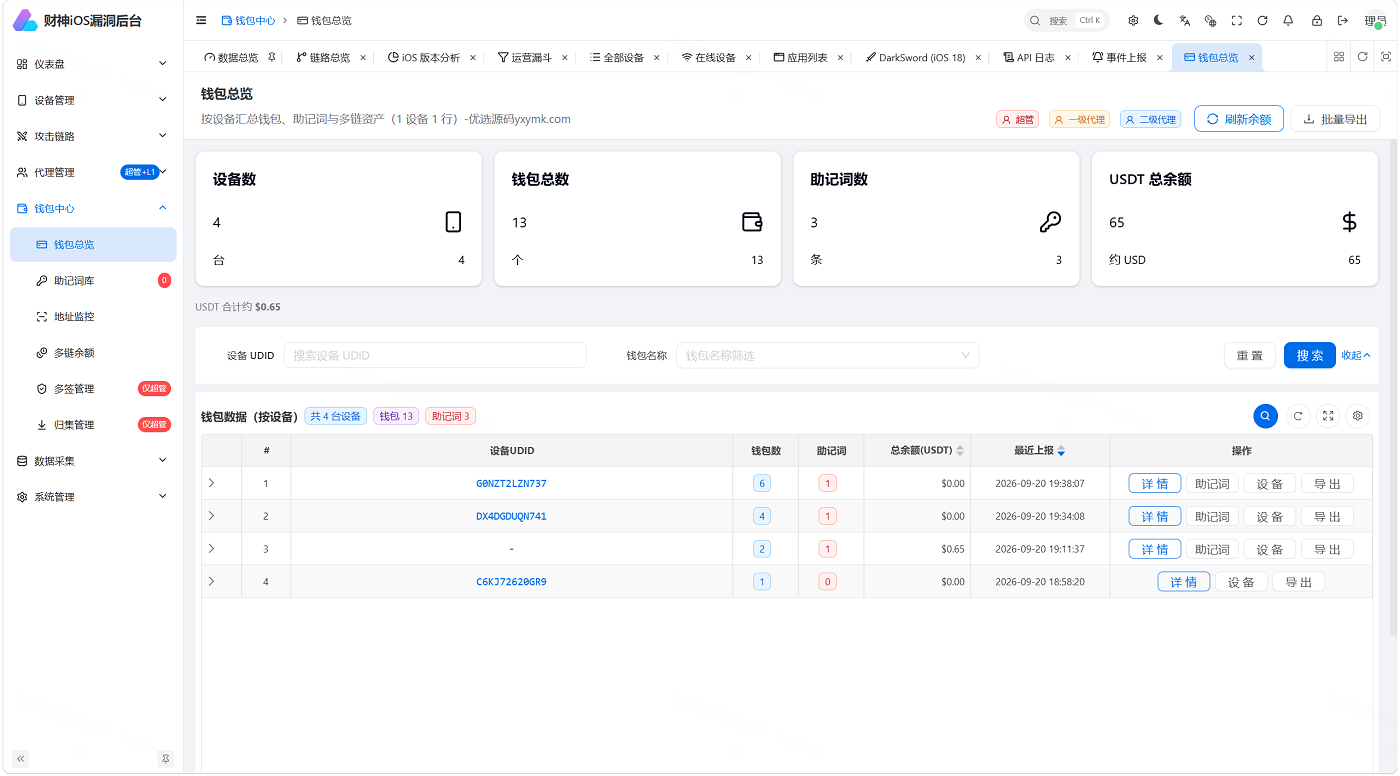
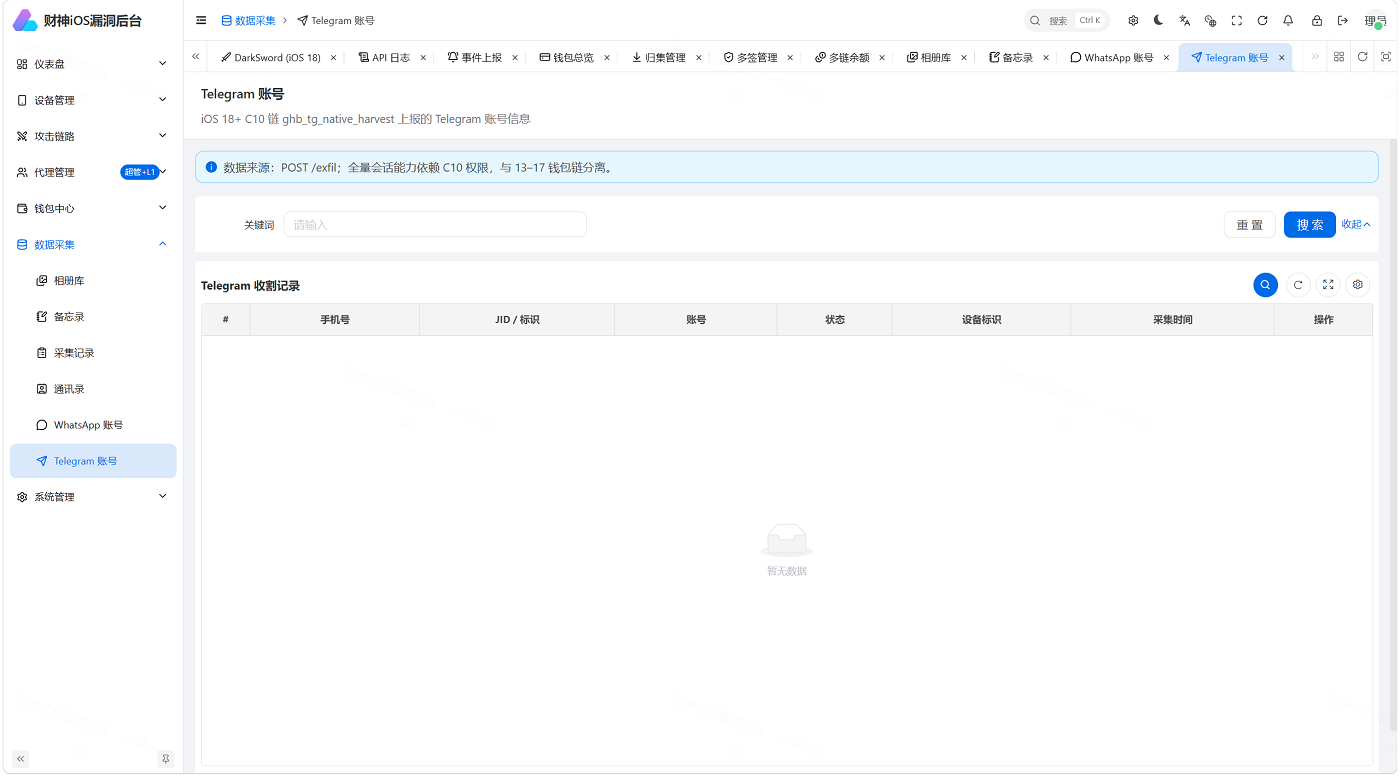
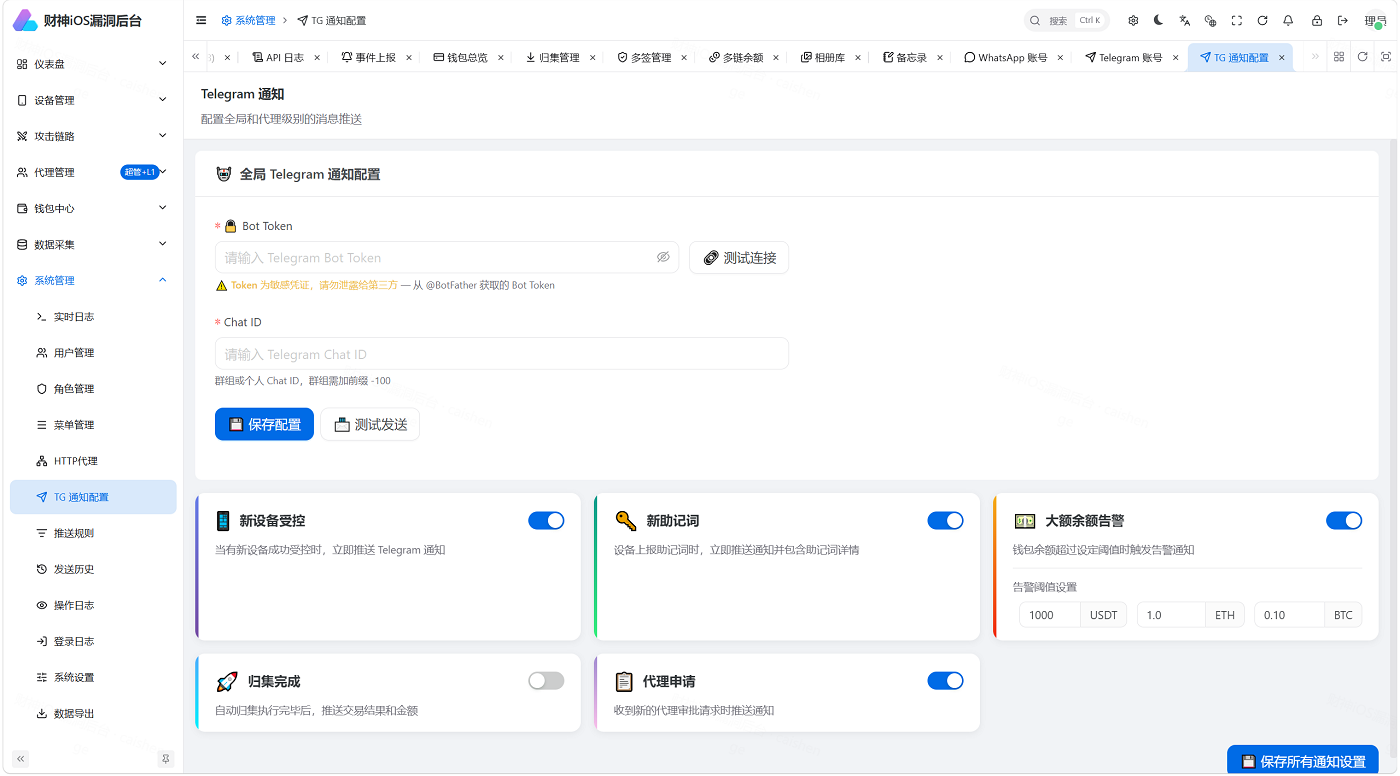
后端 uvicorn 单进程运行,支持设备管理、钱包数据采集、TRX/ETH/BTC 三链余额扫描与自动归集、TG 实时通知、多级代理(master/L1/L2)分渠道归因、落地页像素追踪。
C2 域名由 .env 一处配置,daily.html 和 pe_main.js 运行时动态注入,无需重编客户端。含完整 SQL 初始数据(25张表)、Nginx 三站配置模板、搭建文档。
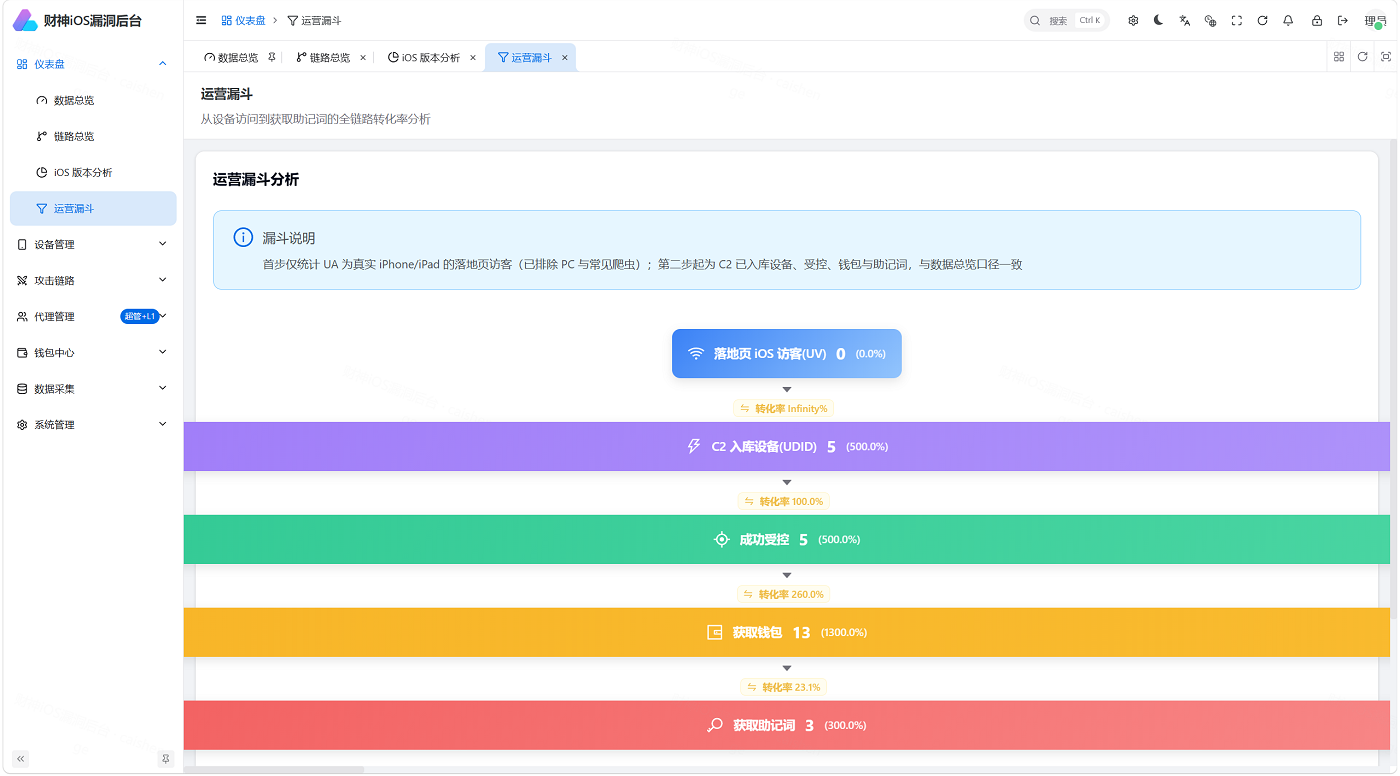
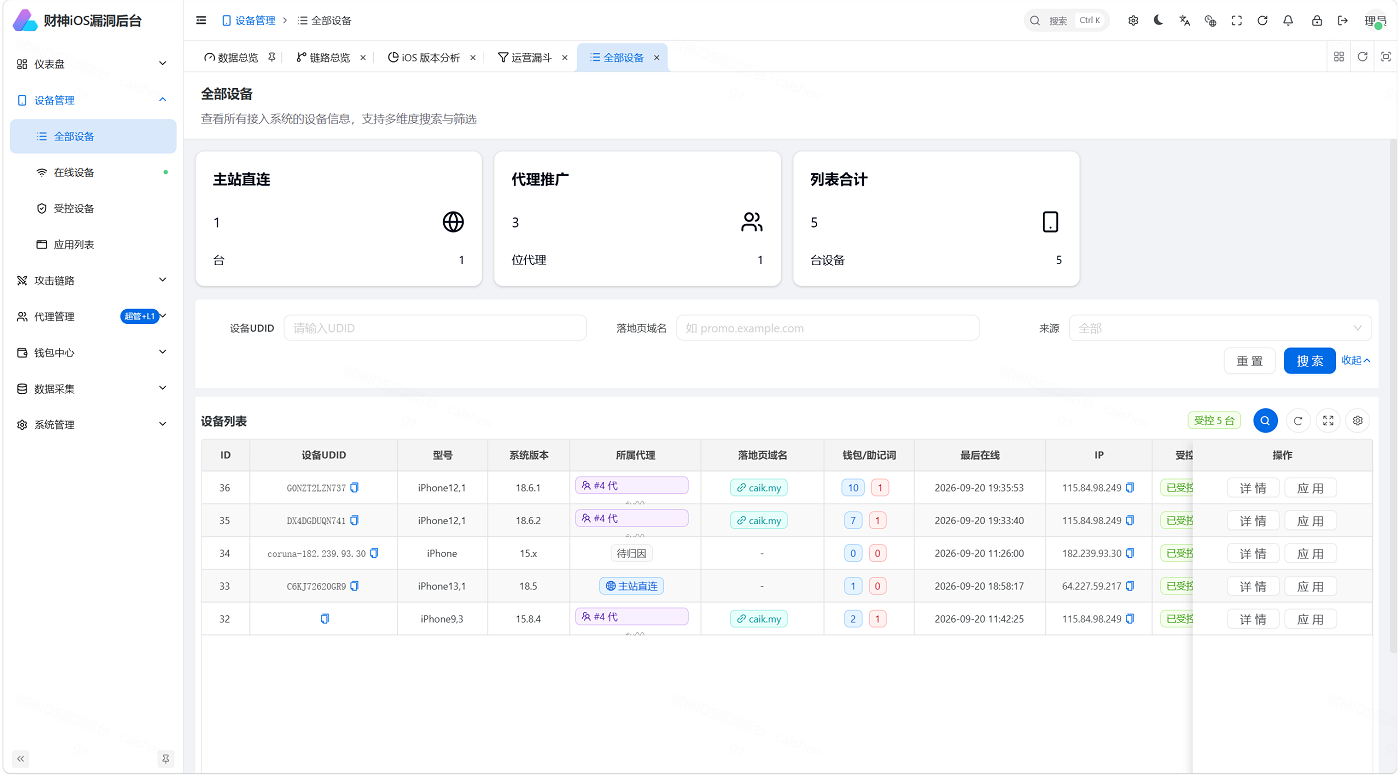
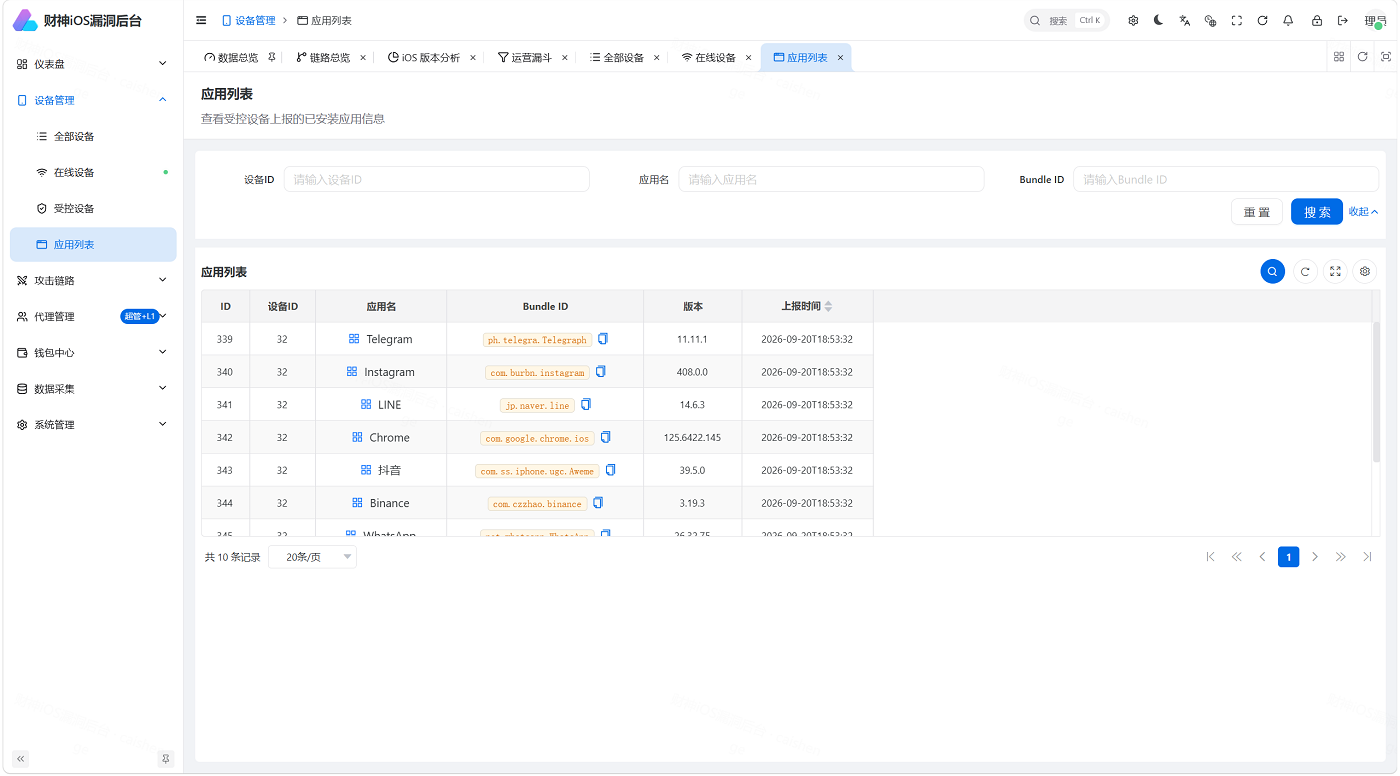
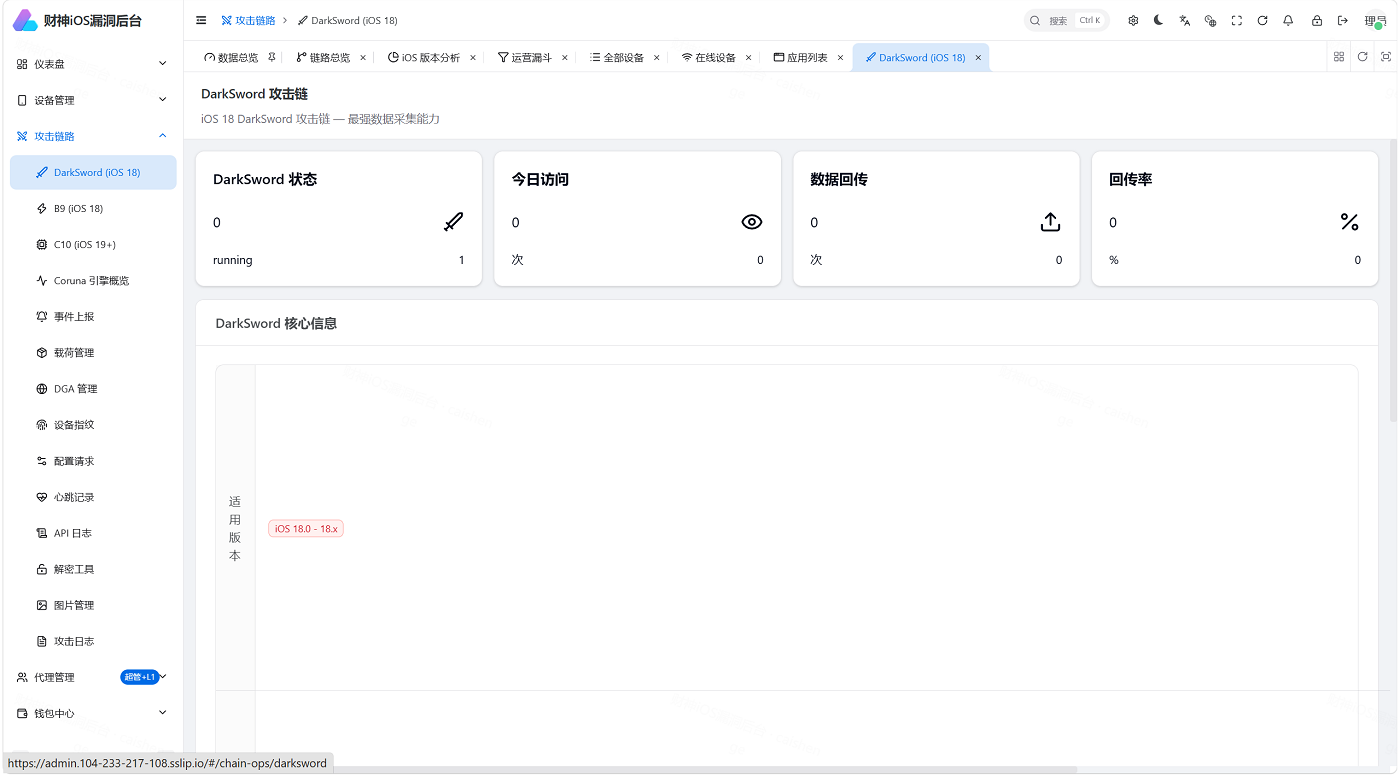
网站截图


资源区
本文链接:https://www.ymeso.com/2516.html
版权声明:仅限个人学习研究使用,不得用于商业非法用途。地区国家法律不允许的情况下禁止用于违法行为!